Explotar objeto gratis con DocHub y aprovecha al máximo tus documentos


Una forma probada de Explotar objeto gratis
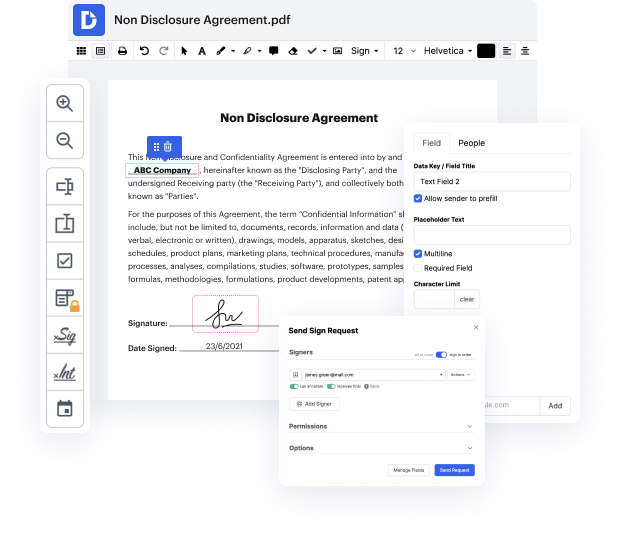
Editar documentos puede ser una tarea desalentadora. Cada formato tiene sus peculiaridades, lo que a menudo conduce a soluciones complejas o a depender de descargas de software desconocido para sortearlas. Afortunadamente, hay una herramienta que hará que este proceso sea menos estresante y menos arriesgado.
DocHub es una solución de edición de documentos súper simple pero completa. Tiene varias herramientas que te ayudan a ahorrar minutos en el proceso de edición, y la opción de Explotar objeto gratis es solo una fracción de las capacidades de DocHub.
- Selecciona cómo quieres agregar tu documento: elige cualquier método disponible para agregar.
- En el editor, organiza la vista de tu documento como desees para una navegación y edición más fáciles.
- Revisa la barra de herramientas superior pasando el cursor sobre sus herramientas.
- Localiza la opción de Explotar objeto gratis y realiza ediciones en tu archivo subido.
- En la esquina superior derecha, haz clic en el símbolo del menú y elige qué quieres hacer a continuación con tu documento.
- Haz clic en el ícono de persona para enviarlo a tu equipo o enviar el documento como un archivo adjunto.
No importa si necesitas edición ocasional o ajustar un formulario grande, nuestra solución puede ayudarte a Explotar objeto gratis y realizar cualquier otro cambio deseado fácilmente. Editar, anotar, certificar, comentar y colaborar en archivos es sencillo usando DocHub. Nuestra solución es compatible con varios formatos de archivo: elige el que hará que tu edición sea aún más fluida. ¡Prueba nuestro editor gratis hoy!
Edición de PDF simplificada con DocHub




Aumenta la eficiencia con el complemento DocHub para Google Workspace
Cómo hacer Objeto de Explotación Gratis
El texto discute una vulnerabilidad común de uso después de liberar en el nivel 2 de exploit-exercises.com, que involucra punteros a objetos con atributos de nombre e integer, y un puntero char a una cadena. El código contiene un bucle que imprime las variables auth y service, lee la entrada de manera segura usando fgets, y verifica comandos específicos como auth, reset, service o login. Inicialmente, ambos punteros auth y service son .

¿Tienes preguntas?
¿Qué es un doble liberación en C?
¿Cómo explotas a alguien?
¿Dónde consigo exploits para CVE?
¿Qué significa explotar a alguien?
¿Es CVE de código abierto?
¿Es ilegal explotar a alguien?
¿Los hackers usan CVE?
¿Cuál es un posible impacto del CWE 416 uso después de liberar?
¿Cuál es un ejemplo de explotar a alguien?
¿Qué es una vulnerabilidad de doble liberación?
Ve por qué nuestros clientes eligen DocHub


Seguridad y cumplimiento
En DocHub, la seguridad de tus datos es nuestra prioridad. Seguimos HIPAA, SOC2, GDPR y otros estándares, para que puedas trabajar en tus documentos con confianza.
Aprende más